~ランサムウェア被害から見えた、経営者が考えておきたいこと~
「うちは情シスに任せているから大丈夫です」
「バックアップも取っているので、万一のときも復旧できます」
セキュリティについて、そんな言葉を聞くことがあります。
もちろん、バックアップは重要です。
しかし、ランサムウェアへの備えは、それだけで十分なのでしょうか。
私はこれまで、技術者として約40年、システムの運用や情報システムの仕事に携わってきました。
現在は、技術士(情報工学・総合技術監理)として、また認定心理士として、人と仕組みの両面から仕事を考えています。
今回は、IPA(情報処理推進機構)が2026年9月に公開した「ランサムウェア被害から学ぶ教訓集」を参考に、経営者の立場からランサムウェア対策を考えてみたいと思います。
「画面が暗号化された」ときは、攻撃の最終段階かもしれない
ランサムウェアとは、会社のパソコンやサーバーなどのデータを使えなくし、復旧と引き換えに金銭を要求する不正なプログラムです。
多くの人は、
「パソコンの画面が突然使えなくなる」
というイメージを持っているかもしれません。
しかし、IPAの資料では、攻撃者が侵入した後、すぐにデータを暗号化するとは限らないことが示されています。
攻撃者は、組織内を調べ、バックアップの場所を確認したり、データを盗み出したりした後に、最後の段階としてデータを暗号化することがあります。
In other words,
「画面がおかしい」と気づいたときには、すでに攻撃がかなり進んでいる可能性がある
That's the point.
そこで経営者に求められるのは、
「情シスに任せよう」
だけではありません。
システムを止めるのか。
業務をどう続けるのか。
取引先への連絡はどうするのか。
外部への公表が必要なのか。
短い時間の中で、会社として判断しなければならないことが次々に出てきます。
「情シスに任せておけばいい」が、対応を難しくすることがある
ランサムウェアが発生すると、どうしても情報システム部門に仕事が集中します。
「システムのことだから、情シスが対応する」
これは一見、合理的に見えます。
しかし、実際の被害対応では、システムだけを見ていても解決できません。
for example,
- 会社として業務をどう続けるか
- 顧客や取引先にどう説明するか
- 社内にどう情報を伝えるか
- 広報をどうするか
- 法務上の対応をどうするか
など、情報システム以外の部門も関係してきます。
IPAの資料でも、ランサムウェア被害では、情報システム部門だけに対応が集中することで、対応のボトルネックになることが指摘されています。情報システム、総務、広報、法務、営業など、それぞれの役割をあらかじめ決めておくことが重要です。
そして、もう一つ大切なのが、
「誰が決めるのか」
is.
システムを止めるのか。
復旧をいつ始めるのか。
取引先に連絡するのか。
こうした判断を、現場だけに背負わせてしまうと、対応が遅れる可能性があります。
経営者自身が、あらかじめ判断の仕組みを考えておくことが大切です。
「バックアップがあるから元通り」には、落とし穴がある
「うちは毎日バックアップを取っています」
これは、とても大切な対策です。
ただし、
バックアップがあることと、会社がすぐ元通りになることは同じではありません。
例えば、いつ侵入されたのか分からない場合、どの時点のバックアップを使えば安全なのか、判断が難しくなることがあります。
また、バックアップからシステムを復旧できたとしても、攻撃を受ける直前まで行っていた業務が、そのまま元に戻るとは限りません。
システムが止まっている間に、
「紙で処理した」
「Excelで管理した」
「電話で受け付けた」
といった仕事が発生していれば、復旧後にデータを整理し直す必要もあります。
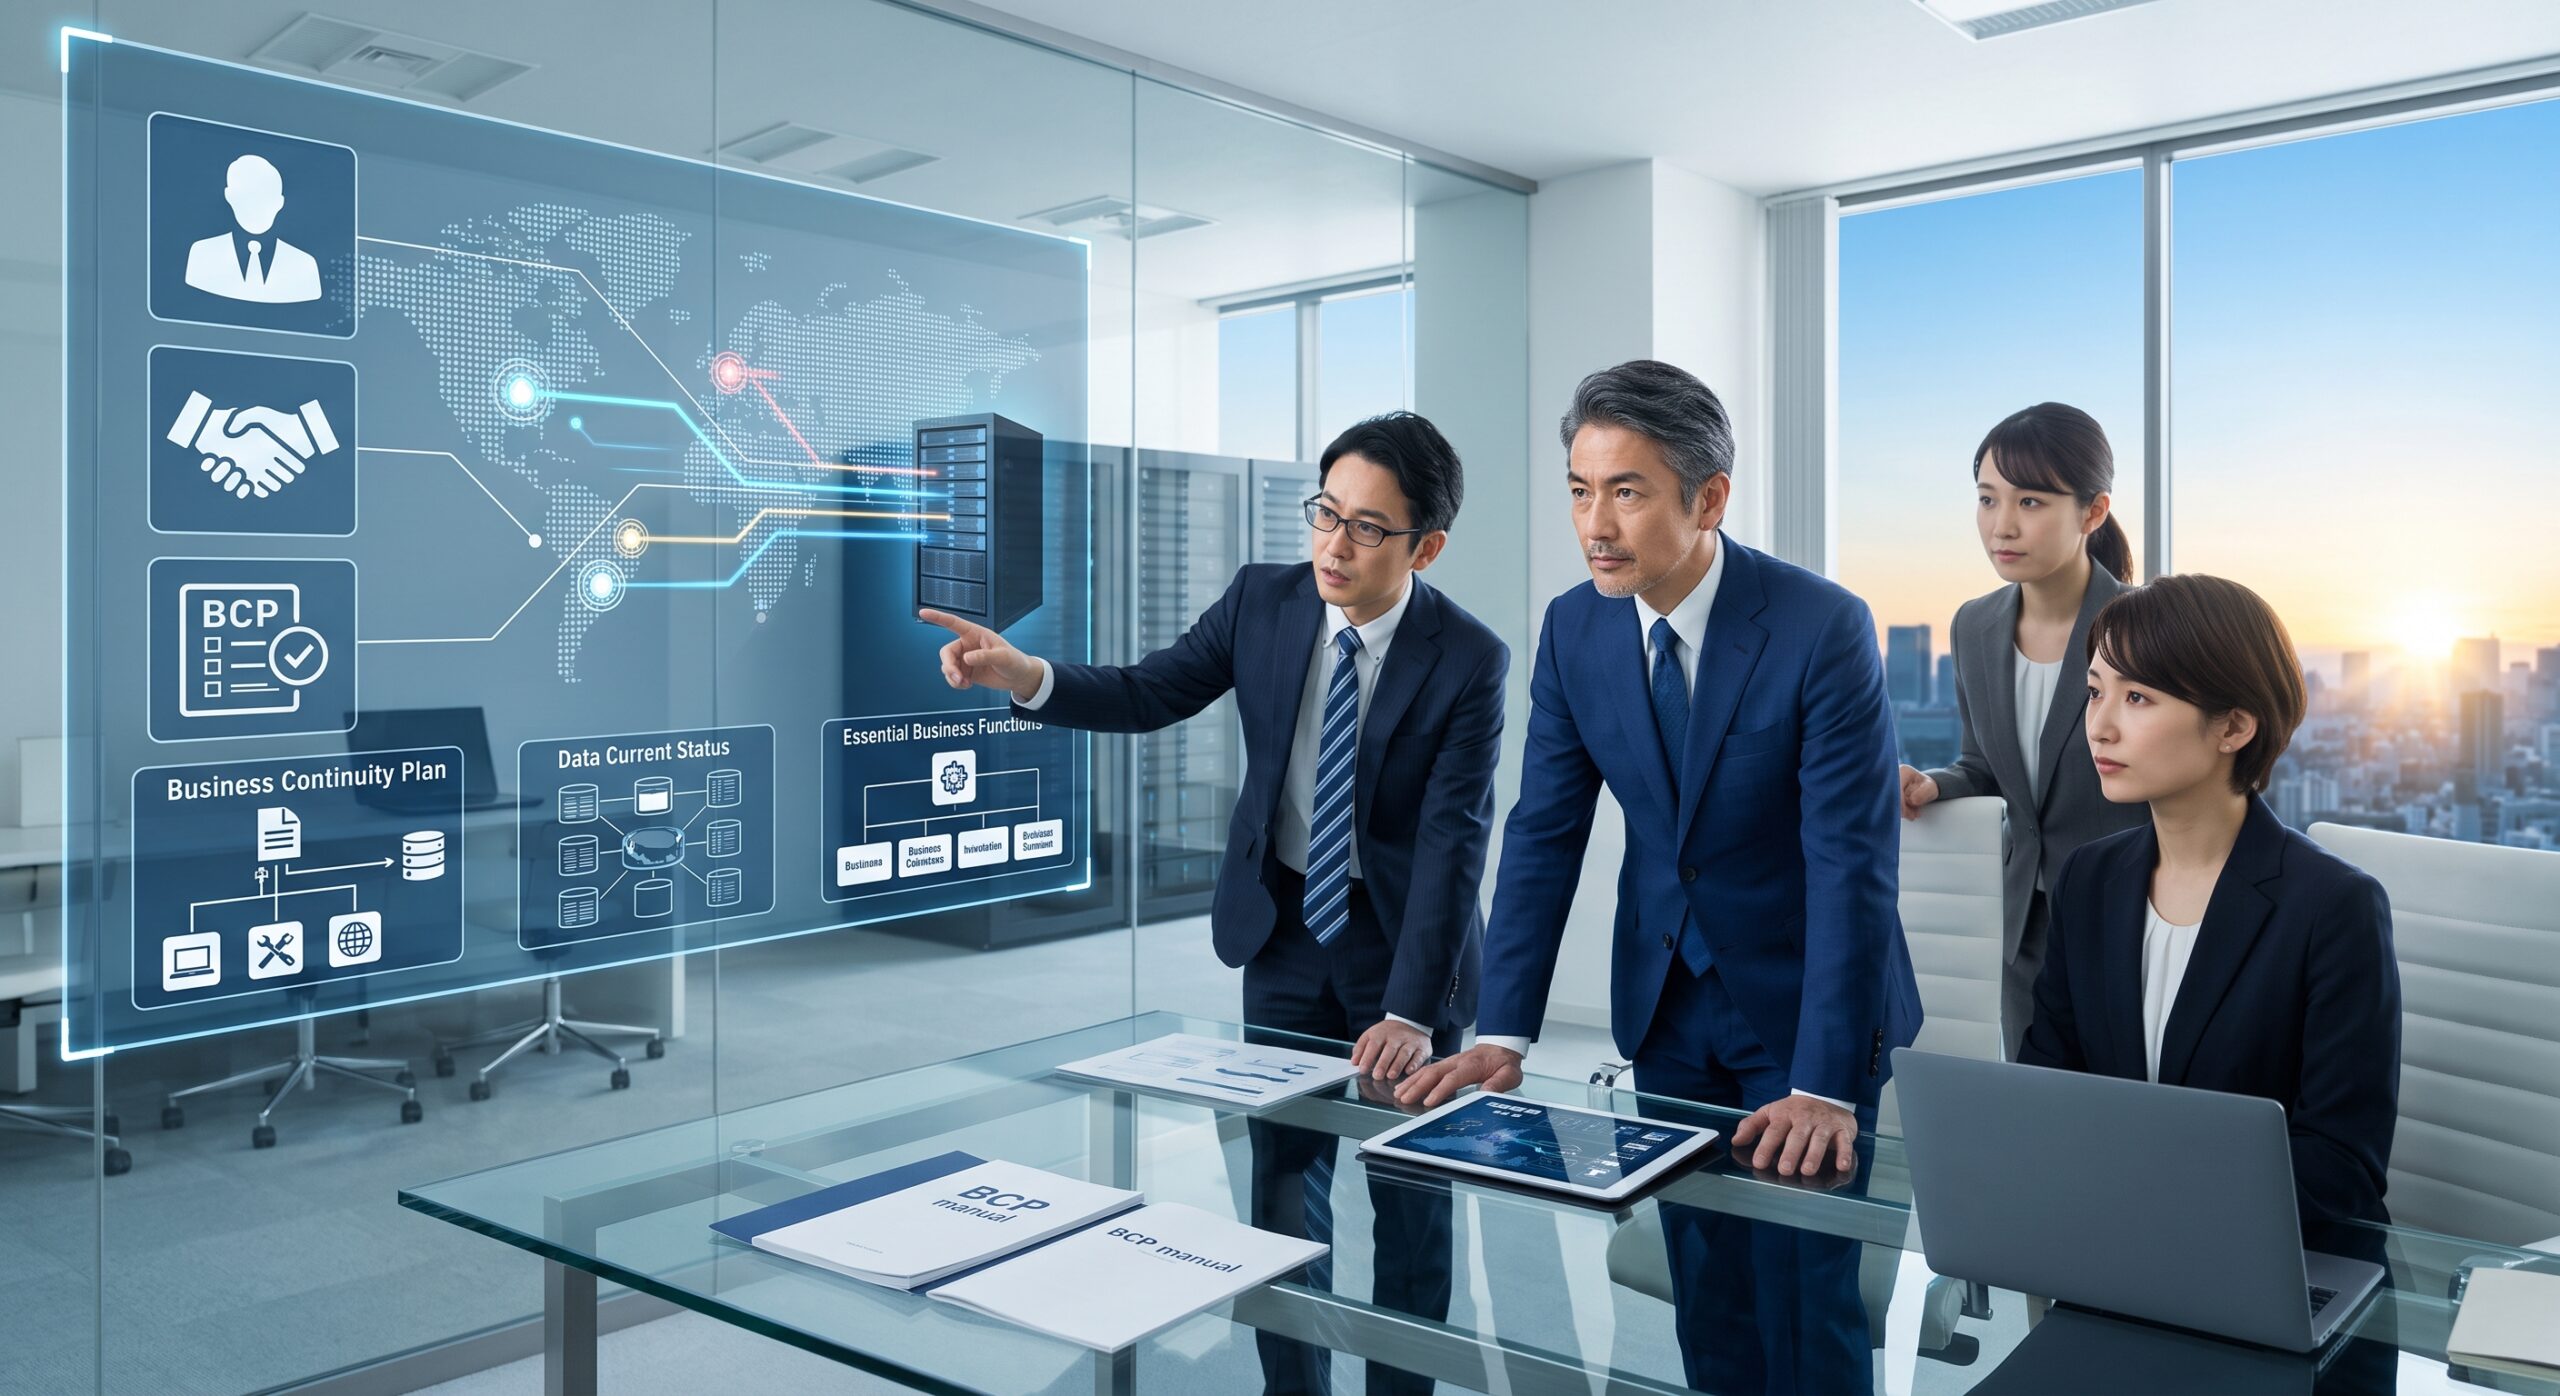
IPAの資料でも、バックアップの健全性や復旧可能性だけでなく、システム停止中に業務をどう継続するかというBCP(事業継続計画)をあらかじめ考えておくことが重要とされています。
「バックアップを取っています」
の次に、
「バックアップから戻した後、仕事はどうやって再開しますか?」
と聞かれたら、答えられるでしょうか。
「情報漏えいはゼロです」と証明することは、簡単ではない
ランサムウェアでは、データを暗号化するだけでなく、暗号化する前にデータを持ち出して脅迫する「二重脅迫」と呼ばれるケースもあります。
そこで問題になるのが、
「結局、何の情報が持ち出されたのか?」
That's the point.
ところが、被害が発生してから、
「このサーバーには何のデータが入っていた?」
「個人情報はどこに保存されていた?」
「このファイルには誰の情報が入っていた?」
と調べ始めるのは、簡単ではありません。
IPAは、流出・暗号化されたデータの内容を後から特定することは、フォレンジック調査を行っても困難なことが多いとして、平時から個人情報を含むデータの台帳を整備しておくことを勧めています。
これは少し地味な対策です。
しかし、事故が起きた後には、その「地味な準備」が大きな意味を持ちます。
「どこに、何の情報があるのか」
会社として把握できていますか?
システムが止まったとき、それでも仕事を続けられますか?
After reading this far,
「では、結局どうすればいいのか?」
You might think so.
もちろん、ウイルス対策、脆弱性への対応、アクセス管理、バックアップなど、基本的なセキュリティ対策は必要です。
しかし、それだけではありません。
What if the company's systems all shut down tomorrow morning?
そのとき、会社はどう動くでしょうか。
誰が最初に判断するのか。
誰が現場に指示するのか。
情報システム部門以外では、誰が何をするのか。
システムが使えない間、最低限続けなければならない仕事は何か。
顧客や取引先には、誰が、何を伝えるのか。
こうしたことを事前に考えておくことが、実際の被害時には大きな意味を持ちます。
IPAの資料でも、ランサムウェアへの対応では、経営者による迅速な判断、対応体制の整備、BCP、データの現状把握、組織内の意思統一などが重要な教訓として挙げられています。
経営者が、今のうちに考えておきたい5つ
最後に、難しいセキュリティ用語ではなく、経営者自身に考えていただきたいことを5つにまとめます。
もし被害が起きたら、最終的に誰が判断するのか?
「情シスが判断する」ではなく、会社としての判断者を決めておく。
情報システム部門以外は、何をするのか?
総務、広報、法務、営業、各事業部門など、それぞれの役割を考えておく。
バックアップから復旧した後、仕事をどう再開するのか?
システムが止まっている間の業務や、復旧後のデータ整理まで考えておく。
会社にとって重要な情報が、どこにあるのか?
「何を守るべきなのか」を、会社として把握しておく。
システムが止まっても、続けなければならない仕事は何か?
「システムが使えない」という前提で、最低限の業務継続を考えておく。
セキュリティ対策は、システムだけの問題ではありません
ランサムウェア対策というと、
「どんなセキュリティ製品を入れるか」
「どんなバックアップを取るか」
That's the kind of conversation that tends to go in that direction.
もちろん、それらは重要です。
しかし、実際に被害が発生すると、
システムをどうするかだけでなく、会社をどう動かすか
という問題になります。
だからこそ、ランサムウェア対策は情報システム部門だけの仕事ではありません。
経営者が、
「もし明日の朝、会社のシステムが全部止まったら、私は何を決めるのか?」
と一度考えてみる。
それだけでも、今までとは違った見方ができるのではないでしょうか。
セキュリティは、システムを守るためだけのものではありません。
そこで働く人と、会社の仕事を守るためのものでもある。
私は、そう考えています。
※本稿は、IPA「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」を参考に、経営者の視点から整理したものです。
個別の事故への対応や法的判断については、専門家への相談が必要です。